Opisujesz w kilku zdaniach, co ma robić aplikacja, a chwilę później masz już ekran, logowanie i bazę danych. Prototyp wygląda na gotowy do udostępnienia klientom – wszystko działa bez zarzutu. Ale czy na pewno? Jedno z badań wykazało, że aż kod wygenerowany przez AI miał luki bezpieczeństwa w aż 45% zadań.
Nie oznacza to jednak, że cały prototyp trzeba budować od nowa. Sprawdź osiem obszarów, które mogą kryć problemy niewidoczne podczas zwykłego korzystania z aplikacji. W artykule omawiamy je krok po kroku – od dostępu do danych i kluczy API, przez RODO i obsługę błędów, po testy i kopie zapasowe. Podpowiadamy, co można zostawić, co wymaga poprawek, a co lepiej przepisać.
Najważniejsze wnioski
- Prawie co druga funkcja napisana przez AI może mieć lukę bezpieczeństwa. W teście Veracode z lipca 2025 r. ponad 100 modeli językowych przy 80 zadaniach wygenerowało kod z luką w 45% przypadków, a większe modele nie wypadły wyraźnie lepiej.
- Najczęstszy problem to dostęp do cudzych danych. Błędna kontrola dostępu jest na 1. miejscu listy OWASP Top 10 z 2025 r., a jakąś jej formę znaleziono w każdej testowanej aplikacji.
- Jeśli dane użytkowników wyciekną, odpowiadasz za to Ty.
Narzędzie no-code nie ma obowiązku chronić danych twoich użytkowników.
Przykładem może być spór klientów z platformą no-code Lovable; ta pozostaje przy stanowisku, że za krytyczne luki bezpieczeństwa odpowiada zawsze twórca aplikacji. (CVE-2025-48757). - Przegląd prototypu kosztuje najwyżej 15% tego, ile wyniosłoby napisanie aplikacji od nowa. Jak pokazują nasze projekty, audyt prototypu MVP zajmuje zwykle tylko kilka dni i kosztuje nie więcej niż 15% tego, co trzeba by wydać na budowę aplikacji od podstaw.
Co masz w rękach po vibe codingu?
Vibe coding to sposób budowania aplikacji, w którym opisujesz modelowi AI, co chcesz osiągnąć, i akceptujesz wygenerowany kod bez czytania go. Określenie spopularyzował Andrej Karpathy w lutym 2025 r., a słownik OpenSSF dodaje ważne zastrzeżenie: jeśli człowiek sprawdza wynik pracy AI, to już nie jest vibe coding.
O tym, co możesz zrobić dalej z prototypem aplikacji, decyduje więc sposób pracy i narzędzie, w którym go zbudowano.
| Rodzaj narzędzia | Przykłady | Czy kod należy do Ciebie? | Droga do App Store i Google Play | Kto utrzymuje i konfiguruje bazę danych |
| No-code | Bubble, Webflow | Nie, aplikacja żyje na platformie, na której ją zbudowano. | zwykle przez funkcje platformy albo nowy projekt | platforma, w granicach planu |
| Budowanie z promptu | Lovable, bolt.new, v0 | Tak, z eksportem do GitHuba | zwykle osobna warstwa mobilna | Ty, często w Supabase |
| Agent w repozytorium | Claude Code, Cursor | Tak, w Twoim repozytorium | zależy od wybranej technologii | Ty |
Przy no-code rozwijasz aplikację w granicach jednej platformy, a przeniesienie jej gdzie indziej oznacza zwykle budowę od nowa. Narzędzia budujące z promptu oddają kod, który programista może przejąć. Sprawdź jednak, czy eksport obejmuje też konfigurację bazy i reguły dostępu, a nie tylko pliki interfejsu. Agent w repozytorium daje najwięcej swobody, ale też zostawia Ci całą odpowiedzialność za to, co trafia do projektu.
Działający interfejs to nie wszystko. Zweryfikujemy reguły dostępu, klucze API i zgodność z RODO Twojej aplikacji, zanim zrobi to ktoś inny.
Napisz do nasKiedy prototyp z AI wymaga audytu przed udostępnieniem?
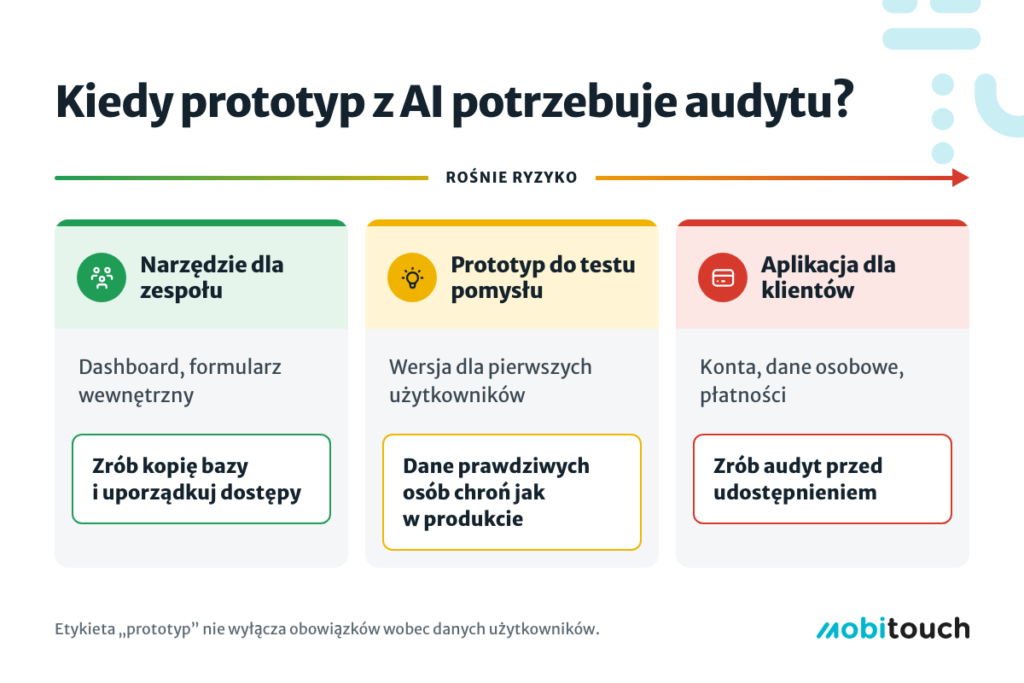
Audyt jest potrzebny wtedy, gdy z aplikacji zaczynają korzystać osoby spoza Twojego zespołu i zostawiają w niej swoje dane. Zależy to od celu aplikacji, a nie od narzędzia, którym ją zbudowano:
- Narzędzie dla Ciebie albo zespołu. Prosty dashboard, integracja między systemami albo formularz bez danych klientów zwykle nie potrzebują programisty. Zrób kopię bazy, uporządkuj dostępy i korzystaj.
- Prototyp do walidacji pomysłu. Tu vibe coding sprawdza się najlepiej, ponieważ pokazujesz pomysł ludziom, zanim wydasz pieniądze na produkcję. Jeśli jednak zbierasz dane prawdziwych osób, obowiązują Cię te same zasady co przy normalnym produkcie. Etykieta „prototyp” ich nie wyłącza.
- Aplikacja dla klientów. Ktoś zakłada konto, wpisuje swoje dane i czasem płaci. Każde niedopatrzenie może wtedy oznaczać wyciek danych albo utracone płatności, dlatego przed szerszym udostępnieniem aplikacja wymaga dokładnego audytu.
Użytkownik nie wie, że aplikacja powstała w jeden wieczór z pomocą AI, i nie musi tego wiedzieć. Oczekuje, że jego dane zobaczy tylko on i że aplikacja zadziała także jutro. Od tego momentu prototyp staje się produktem.
Co sprawdzić, zanim zaloguje się pierwszy klient?
Przed udostępnieniem aplikacji klientom sprawdź osiem obszarów z tabeli poniżej. Działający interfejs nie pokazuje żadnego z nich, dlatego trzeba zajrzeć do kodu, bazy i ustawień usług.
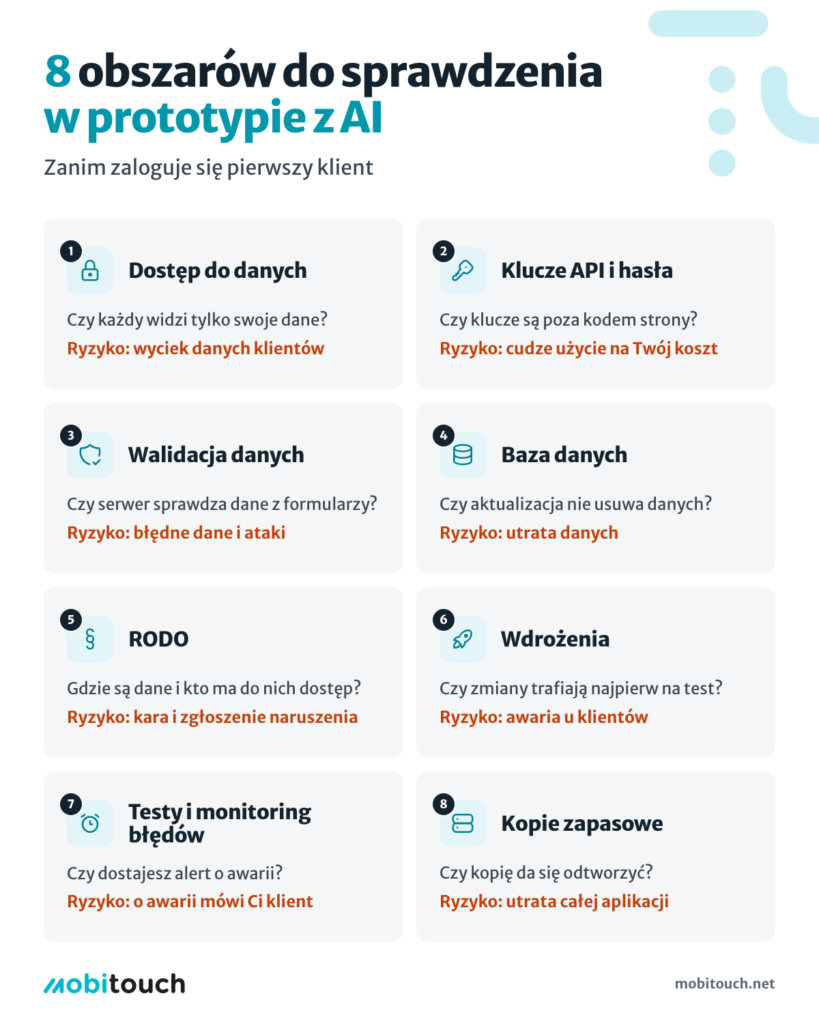
| Obszar | Co sprawdzić | Co grozi, jeśli pominiesz |
| Dostęp do danych | czy użytkownik widzi tylko swoje rekordy, także po zmianie adresu lub parametrów żądania | wyciek danych wszystkich klientów |
| Klucze API i sekrety | czy klucze nie są w kodzie przeglądarki ani w repozytorium | rachunek za cudze użycie API, przejęcie usług |
| Walidacja danych | czy serwer sprawdza wszystko, co przysyła użytkownik | zapis błędnych danych, ataki przez formularze |
| Baza danych | relacje między tabelami, migracje bez utraty danych | utrata danych przy kolejnej zmianie |
| RODO | gdzie są dane, kto ma dostęp, jak je usunąć | kara i obowiązek zgłoszenia naruszenia |
| Wdrożenia | osobne środowisko testowe, powtarzalny proces wdrażania | awaria u klientów po każdej poprawce |
| Błędy, testy i monitoring | reakcja na przerwaną płatność, testy głównych ścieżek, alerty | o awarii dowiadujesz się od klienta |
| Kopie zapasowe | częstotliwość, miejsce przechowywania, test odtworzenia | brak możliwości odzyskania danych |
Samodzielny audyt aplikacji jest dla Ciebie wyzwaniem? Dla nas to codzienność. Sprawdzimy Twój prototyp i zarekomendujemy dalsze kroki.
Umów spotkanieDostęp do danych sprawdź jako pierwszy
Ekran logowania nie gwarantuje, że użytkownik ma dostęp tylko do swoich danych. Jeśli aplikacja korzysta z Supabase, każda tabela w udostępnionym schemacie musi mieć włączone reguły RLS, czyli zasady, które decydują, kto może czytać i zmieniać dany wiersz. Bez nich tabelę może odczytać i zmienić każdy, kto ma do niej uprawnienia, także osoba niezalogowana (dokumentacja Supabase).
Dokładnie taki problem opisuje zgłoszenie CVE-2025-48757: aplikacje generowane w Lovable do 15 kwietnia 2025 r. miały brakujące lub źle napisane reguły RLS, przez co niezalogowane osoby mogły czytać i zmieniać dane. Matt Palmer i Kody Low, inżynierowie z firmy Replit (nota bene, konkurencyjnego narzędzia), przeskanowali 1 645 aplikacji z galerii Lovable i w 170 z nich dane użytkowników były dostępne dla każdego. Luka dostała ocenę 9,3 na 10 w skali CVSS (poziom krytyczny). Lovable kwestionuje zgłoszenie, wskazując, że za ochronę danych odpowiada twórca aplikacji, co dobrze pokazuje, że tej odpowiedzialności nie da się przerzucić na narzędzie.
Czy to znaczy, że Supabase jest niebezpieczny? Nie. Supabase dobrze chroni dane, jeśli reguły RLS są włączone i poprawnie napisane. Problem leżał w konfiguracji aplikacji, a nie w samej bazie.
Czy to znaczy, że Lovable jest zły? Też nie. Dobrze sprawdza się przy prototypach i MVP, ale wygenerowany kod nie jest automatycznie bezpieczny. Zanim aplikacja zacznie przetwarzać prawdziwe dane, trzeba sprawdzić reguły dostępu.
Więcej o wyborze backendu znajdziesz w porównaniu Firebase, Supabase i własnego backendu.
Kopie zapasowe nie powstają same
Automatyczna kopia bazy to często funkcja płatnego planu. Supabase w planie darmowym nie robi automatycznych kopii, a codzienne kopie dostajesz od planu Pro (Supabase). Sama kopia bazy to jednak nie wszystko. Pliki przesłane przez użytkowników, np. zdjęcia czy dokumenty, często przechowywane są osobno i wymagają własnej kopii. Kod powinien być w repozytorium, a klucze i ustawienia zapisane w bezpiecznym miejscu poza samym hostingiem. Kopię, której nikt nie próbował odtworzyć, trudno uznać za zabezpieczenie, więc przed startem przywróć aplikację choć raz na środowisku testowym.
RODO obowiązuje od pierwszego zapisanego e-maila
Jeśli aplikacja przetwarza dane osobowe, art. 25 RODO wymaga ochrony danych już w fazie projektowania, na przykład przez pseudonimizację (RODO, art. 25). Zewnętrzna usługa (np. Supabse) jest w świetle RODO podmiotem przetwarzającym, czyli przechowuje dane na Twoje zlecenie. Administratorem danych zostaje właściciel aplikacji i to on odpowiada za to, kto ma do nich dostęp (art. 24 i 28 RODO).
Dobrym przykładem jest aplikacja Bilingers, która wspiera dwujęzyczność wczesnodziecięcą, w której analityka działa bez danych identyfikujących użytkownika:mierzy ona m.in. czas do pierwszej piosenki i powroty do aplikacji, a dane są zbierane bez informacji pozwalających zidentyfikować rodzica lub dziecko.
Testy i monitoring zastępują ręczne przeklikiwanie
Prototyp zwykle działa w idealnych warunkach: dane są poprawne, płatność przechodzi, zewnętrzne usługi odpowiadają. W produkcie potrzebujesz testów głównych ścieżek i narzędzia do zbierania błędów, na przykład Sentry, żeby o awarii wiedzieć przed klientem. Jak ułożyć testy, opisuje wpis o testowaniu aplikacji.
Jak wygląda audyt techniczny prototypu?
Audyt techniczny to ocena kodu, bazy, dokumentacji i procesu wdrażania, która kończy się listą: co zostawić, co poprawić, co przepisać. Jego celem nie jest budowa od nowa, tylko decyzja oparta na faktach, a nie na wyglądzie aplikacji.
Narzędzie AI, które pisze kod (Lovable, Cursor, Bolt itp.), równocześnie generuje dokumentację, np. plik README z opisem funkcji, instrukcją uruchomienia i architekturą. Problem w tym, że AI pisze tę dokumentację na podstawie tego, o co je poproszono, a nie na podstawie sprawdzenia, czy kod faktycznie tak działa.
Dlatego w audycie liczy się próba uruchomienia aplikacji przez kogoś, kto jej nie budował, a nie sama lektura plików README.
Przegląd prototypu obejmuje zwykle pięć kroków:
- Dostęp do kodu i usług. Repozytorium, konta w bazie, hostingu i usługach zewnętrznych przeniesione na firmę, a nie na prywatny e-mail.
- Próba uruchomienia od zera. Jeśli nikt poza autorem nie potrafi uruchomić aplikacji, to pierwsza rzecz do naprawy.
- Przegląd bezpieczeństwa. Osiem obszarów z tabeli powyżej, zaczynając od dostępu do danych.
- Ocena struktury kodu. Czy dodanie większej funkcji nie psuje trzech innych miejsc.
- Raport z decyzją. Lista elementów do zostawienia, poprawy i przepisania, z szacunkiem czasu.
Z naszego doświadczenia wynika, że audyt prototypu na etapie MVP zajmuje zwykle kilka dni i kosztuje nie więcej niż 15% tego, ile wyniosłoby napisanie tej samej aplikacji od nowa.
Ten krok opłaca się zwłaszcza wtedy, gdy prototyp spełnił swoje główne założenia i chcesz go dalej rozwijać, zamiast zmieniać koncepcję aplikacji od podstaw. W audycie biorą udział frontend i backend developerzy, więc sprawdzamy aplikację całościowo, także po stronie serwera.
Analizowaliśmy już kod wielu prototypów, ale też dojrzałych aplikacji, które później przejmowaliśmy do dalszego rozwoju. Jeśli Twoja aplikacja ma już innego wykonawcę, przydatny będzie też wpis o zmianie wykonawcy projektu IT.
Zostawić, poprawić czy przepisać?
Prototyp z AI rzadko trzeba wyrzucić w całości. Najcenniejsze są w nim decyzje produktowe: wiesz już, jakie ekrany są potrzebne, jak wygląda główna ścieżka i czego użytkownicy nie rozumieją. Kod i model danych oceniasz osobno.
| Decyzja | Kiedy | Przykład |
| Zostawić | kod jest czytelny, działa po uruchomieniu od zera, dostęp do danych jest poprawny | panel administracyjny w React z poprawnymi regułami RLS |
| Poprawić | struktura jest dobra, ale brakuje zabezpieczeń, testów albo kopii | brak RLS na kilku tabelach, klucz API w kodzie przeglądarki |
| Przepisać | każda zmiana psuje inne miejsca, model danych nie pasuje do produktu albo cel to aplikacja mobilna, a prototyp jest stroną | logika płatności rozproszona po komponentach interfejsu |
Nie zaczynaj od przepisywania od zera tylko dlatego, że kod napisało AI. Przepisanie aplikacji to koszt rzędu budowy MVP, a poprawki w dobrze ułożonym prototypie kosztują zwykle mniej. Decyzję podejmij po audycie, nie przed nim.
Jak przenieść prototyp z przeglądarki do App Store i Google Play?
Aplikacja działająca w przeglądarce nie trafi do App Store bez dodatkowej pracy. Apple w punkcie 4.2 wytycznych wymaga, żeby aplikacja oferowała funkcje i interfejs wykraczające poza przepakowaną stronę internetową.
Masz trzy drogi:
- wykorzystać istniejący kod i dobudować warstwę mobilną w formie “wrappera” (ramy),
- zbudować aplikację mobilną od nowa na tym samym backendzie
- potraktować prototyp jako specyfikację i wybrać inną technologię.
Przy sklepie Prime SwissTime nasz zespół najpierw zbudował wersję webową. Następnie dodał aplikację Flutter typu wrapper, czyli aplikację mobilną opartą na gotowej stronie, z płatnościami i trzema językami.
Wrapper ma sens po pierwszy, gdy strona jest dopracowana na telefonie, czyli: szybko się ładuje, dopasowuje się do ekranu bez przewijania w bok, ma przyciski wygodne do kliknięcia palcem i formularze, które łatwo wypełnić na ekranie dotykowym; po drugie, gdy wersja mobilna dodaje coś od siebie, na przykład powiadomienia push albo szybsze płatności. Jeśli prototyp z AI działa słabo na telefonie, lepiej zbudować interfejs mobilny od nowa na tym samym backendzie. Szczegóły opisuje wpis o Flutter Wrapper.
Podsumowanie: Prototypu z AI nie trzeba wyrzucać, trzeba go sprawdzić
Vibe coding dobrze sprawdza się przy walidacji pomysłów, prototypach i prostych narzędziach wewnętrznych. Granica przebiega tam, gdzie aplikacja zaczyna przechowywać dane klientów, przyjmować płatności albo obsługiwać ich codzienną pracę. Wtedy przejrzyj osiem obszarów z tabeli, zacznij od dostępu do danych i kopii zapasowych, a decyzję o przebudowie podejmij dopiero po przeglądzie. AI może dalej pisać kod, także w produkcie, pod warunkiem że ktoś sprawdza to, co trafia do projektu.
Jeśli masz prototyp z AI i chcesz go opublikować w App Store i Google Play, opisz swoją aplikację, a przygotujemy wycenę przeglądu i dalszych prac.
Źródła
- Veracode, „AI-Generated Code Poses Major Security Risks in Nearly Half of All Development Tasks”, dane z lipca 2025, odczyt 5.11.2026
- OWASP, „A01:2025 Broken Access Control”, dane z 2025, odczyt 5.11.2026
- Intruder CVE Monitor, „CVE-2025-48757”, dane z maja 2025, odczyt 5.11.2026
- Supabase, „Row Level Security”, odczyt 5.11.2026
- Supabase, „Does Supabase automatically back up my database on the Free plan?”, odczyt 5.11.2026
- Apple, „App Review Guidelines”, punkt 4.2, odczyt 5.11.2026
- OpenSSF, „Vibe coding”, odczyt 5.11.2026
- RODO, art. 25, „Uwzględnianie ochrony danych w fazie projektowania”, odczyt 5.11.2026